El ciberataque a la refrigeración en comercios franceses marca un antes y un después
Hace ya bastantes años que las noticias sobre ciberataques van más allá del sector tecnológico, dado que pueden afectar y afectan a cualquier ámbito de la sociedad, como ha ocurrido hace pocos días.
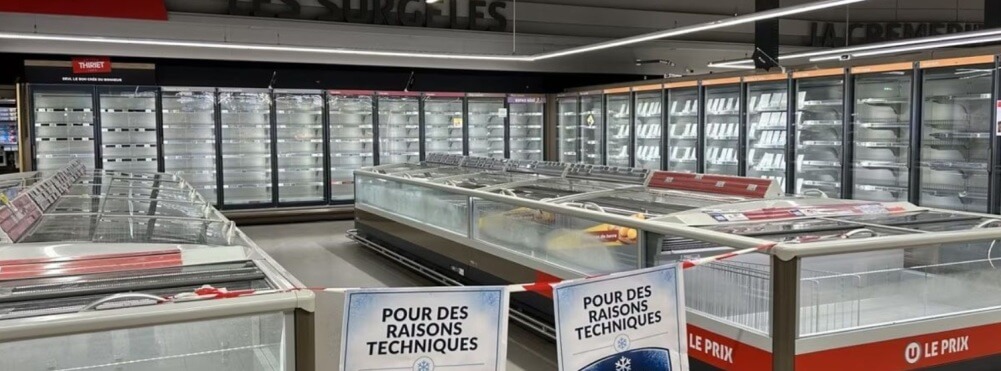
El ciberataque que durante la noche del 11 al 12 de octubre afectó a los sistemas de refrigeración de supermercados en Francia ha acabado por trascender el ámbito empresarial y ha llegado hasta el Parlamento. Ante los diputados, el ministro de Finanzas, Roland Lescure, cifró en unos 700 los supermercados afectados, de un total de 10.000 en todo el país. Aunque aseguró que el incidente no supone ningún riesgo para el suministro de alimentos, reconoció que "toca el corazón de nuestra seguridad alimentaria" y lo calificó de "llamada de atención para todos".
En cuanto al modo en que se produjo, los atacantes forzaron el calentamiento de frigoríficos, congeladores y cámaras, que según una de las cadenas afectadas llegaron a alcanzar los 50 °C durante unas seis horas, de modo que varias tiendas tuvieron que retirar producto fresco y congelado. El objetivo fue el software de gestión remota de la refrigeración que suministra Danfoss, que ha explicado que la mayoría de los sistemas afectados eran modelos antiguos que ya no reciben actualizaciones de seguridad.
En este contexto, Stoïk, compañía europea de ciberseguro y ciberseguridad, subraya que el incidente confirma una tendencia que ya se observaba en sus propios datos. "Este ataque marca un antes y un después: es uno de los primeros ciberataques a gran escala contra el equipamiento de las tiendas que causa daños físicos", explica Juan Ignacio Ramallo, Country Manager de Stoïk en Iberia. "Y el punto de entrada no fue un sistema crítico, sino un equipo corriente: un controlador antiguo, accesible desde internet y sin actualizar. Cualquier comercio en España que tenga equipos así debería revisarlos hoy mismo".
Entre los afectados figuran, además, comercios independientes como carnicerías, un perfil muy cercano al de las pymes españolas. Según el análisis de Stoïk, los equipos implicados corresponden a controladores de Danfoss y de Copeland (marcas Emerson y Dixell), que las empresas de mantenimiento suelen gestionar en remoto. En este sentido, Stoïk ha identificado unos 3.000 equipos Danfoss expuestos a internet en Francia, aproximadamente la mitad de los detectados en todo el mundo, mientras que el resto se reparte por Europa.
El incidente, por otra parte, no surgió de la nada. Ya en agosto, varios investigadores publicaron fallos en este tipo de controladores, y a finales de ese mes fallaron los frigoríficos de una docena de economatos militares en Estados Unidos. Por el momento no se sabe quién está detrás del ataque ni cómo logró acceder a los sistemas.
El comercio está cada vez más expuesto
Según datos de Stoïk, entre mayo y septiembre de 2026, la frecuencia de ciberincidentes en el comercio mayorista y minorista pasó de 13,5 a 19,7 por cada 100 empresas protegidas al año, lo que supone un aumento del 46%. Por su lado, en el comercio minorista, la subida fue del 32%, al pasar de 14,1 a 18,7.
La tendencia, además, no se limita a los últimos meses. En el conjunto del comercio, la frecuencia media de 2025 fue de 11,4 incidentes por cada 100 empresas, mientras que en los nueve primeros meses de 2026 ya asciende a 15,4, un 35% más. En el comercio minorista el salto es todavía mayor, ya que se ha pasado de 9,5 en 2025 a 17,3 en lo que va de 2026, un 82% más.
"Muchos de los afectados son pymes: las tiendas Intermarché y U son de propiedad independiente, y también se vieron afectadas carnicerías y pequeños comercios", señala Diego Montojo, Suscriptor Ciber de Stoïk en Iberia. "Con producto perecedero y márgenes ajustados, una sola noche sin frío puede acabar con todo el inventario de una tienda. Por eso la prevención y una respuesta rápida importan tanto como el propio seguro".
Qué pueden hacer ahora los comercios
Ante la urgencia inmediata, Stoïk recomienda desconectar la monitorización remota de los sistemas de refrigeración y que una persona compruebe las temperaturas en tienda hasta que los equipos estén protegidos. A partir de ahí, la compañía propone un plan de actuación en siete pasos.
• Saber qué hay conectado. Conviene inventariar todos los dispositivos con acceso a internet, incluidos frigoríficos, climatización, cámaras y sistemas de caja, y reducir al mínimo su exposición. Lo que no está en el inventario no se puede proteger.
• Aislar los equipos de control. Los controladores de refrigeración y otros sistemas industriales deben operar detrás de un cortafuegos y nunca con acceso directo desde internet. Esto es especialmente importante en los equipos antiguos que ya no se pueden actualizar.
• Actualizar o sustituir. Hay que mantener al día el software y el firmware de los equipos que aún tienen soporte y planificar el reemplazo de los que ya no reciben parches de seguridad, porque son la puerta de entrada más sencilla.
• Reforzar el acceso. Es imprescindible cambiar las contraseñas por defecto y activar la autenticación de doble factor. Además, el acceso de los proveedores de mantenimiento debería canalizarse a través de un único punto de entrada seguro y monitorizado.
• Tener copias que funcionen. Las copias de seguridad deben mantenerse offline y probarse periódicamente para comprobar que realmente se pueden restaurar.
• Vigilar cuando nadie mira. Los ataques suelen lanzarse de noche y en fin de semana, por lo que la vigilancia 24/7 de los sistemas, propia o externalizada, es clave. A su vez, conviene formar a la plantilla para detectar el phishing.
• Preparar el plan B. Cada negocio debería saber de antemano quién recibe la alerta cuando falla un equipo, adónde se traslada el stock y cómo se registra lo ocurrido.